网络漫画 xkcd 有一幅插图(第 2347 期),经常在工程论坛和公司的 Slack 频道里流传。乍看之下,它只是个关于软件依赖的视觉玩笑;实际上,它是对现代数字经济最精准的一张架构图。
画面中是一座由积木堆叠而成的巨塔,标注着 “现代数字基础设施的全部”。这座代表着从全球金融系统到云基础设施一切事物的建筑,岌岌可危地架在底部一根细小的柱子上:“内布拉斯加州某个路人从 2003 年起一直无偿维护的一个项目”。
多年来,我们工程师多少带着些不安看着这幅漫画发笑。我们知道它是真的。然而直到最近,整个行业才真正倒吸一口凉气——眼睁睁看着这个预言差点酿成互联网史上最大的网络安全灾难之一。
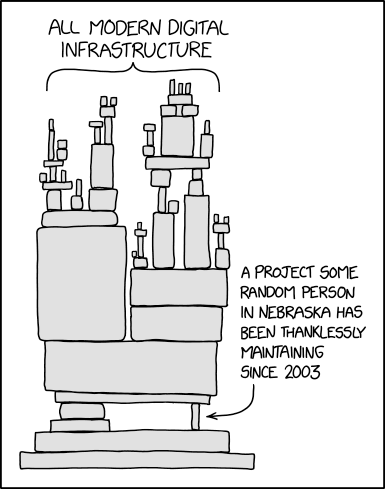
原图作者 Randall Munroe(xkcd.com/2347)
目录
开源中的公地悲剧
当今的开发生态是人类协作的胜利。初始化一个项目时,我们不会从零开始编写数据压缩算法或加密协议;而是把这项职责交给开源库。
这一模式让创新变得大众化并大大加速了创新,却掩盖了一个严重的结构性问题:提取价值与回报价值的不对称。价值数万亿美元的企业,把它们的商业产品建立在数千名独立开发者无偿的劳动之上——而这些人是在业余时间维护着代码。
当那位“内布拉斯加州的人”精疲力竭、陷入职业倦怠,或者仅仅兴趣转移时,这座塔的基座便开始开裂。而现代威胁恰恰在这些裂缝中活动。
xz-utils 事件:噩梦成真
要理解这种结构性脆弱有多严重,我们必须剖析 xz-utils(CVE-2024-3094) 事件——它重新定义了我们对供应链攻击的认识。
目标:一根看不见的柱子
xz-utils 是 Linux 和类 Unix 系统中无处不在的数据压缩工具。它是一个如此底层的组件,绝大多数开发者从未与它打过交道,但关键的操作系统进程却依赖于它。
该项目的创建者兼首席维护者 Lasse Collin 多年来一直维护着这个项目。和许多单人维护者一样,Collin 面对着持续的压力、心理健康问题,以及应付全球用户群无偿诉求所带来的日常消耗。
长期社会工程
2021 年底,一个化名 “Jia Tan” 的用户开始向该项目贡献代码。这不同于暴力破解,而是一场持续数年、极其缜密的情报行动。
Jia Tan 先从提交有用且正当的补丁入手。与此同时,其他虚假账号(也就是“马甲”)开始在公开论坛上向 Collin 施压,抱怨代码审查太慢,要求把更多控制权交给其他开发者。脆弱而疲惫的 Collin 妥协了。渐渐地,Jia Tan 拿到了共同维护者权限,并最终几乎完全控制了代码仓库。
恶意载荷
一旦掌握控制权,Jia Tan 引入了一个技术上令人胆寒的后门。恶意代码并不显眼地躺在 GitHub 主仓库里,而是藏在看似无害的二进制测试文件中。在构建过程中,一个高度混淆的脚本会提取并执行恶意代码,把它直接注入 OpenSSH(远程访问服务器的标准协议)。
其最终目标,是让攻击者能够在世界上几乎任何一台现代 Linux 服务器上,以管理员权限执行任意代码,并且不在日志中留下任何痕迹。
被 500 毫秒救下
这场攻击差一点就被集成进 Debian、Red Hat 等主要发行版的稳定版本中。全球性的灾难纯粹出于巧合才得以避免。
微软工程师 Andres Freund 当时正在一套 Debian 系统上做微优化,他注意到 SSH 进程消耗了异常大量的 CPU,而且完成耗时比正常情况多出大约500 毫秒。
出于职业上的好奇心,他追查了这半秒钟的延迟。顺着这条线抽丝剥茧,Freund 揭开了整个阴谋,发现了后门,并在恶意更新全球分发前几周向全世界发出了警报。
结构性教训
xz-utils 事件证明,对我们数字基础设施最迫在眉睫的威胁未必是密码学漏洞,而是对开源中人为因素的系统性利用。
我们不能指望某位细致的工程师注意到 500 毫秒的延迟来拯救互联网。解决方案需要企业和制度层面的范式转变:
- 供应链审计(SBOM): 各组织必须实施严格的软件物料清单制度,清楚地知道自己依赖哪些项目、又由谁在维护它们。
- 制度性资助: 价值数十亿美元的公司必须把开源项目赞助看作关键基础设施的运营开支,而不是慈善。为基础库的维护付费,与支付 AWS 账单同样必不可少。
- 支持维护者: 我们必须重新思考关键项目的管理方式,确保关键基础设施组件不再依赖某一个无偿的个人。
我们栖身的数字高塔是现代工程的奇迹,但它依然是一座玻璃建筑。在业界承认并酬劳起支撑作用的那些隐形付出之前,我们将始终受制于内布拉斯加那根柱子的脆弱性。